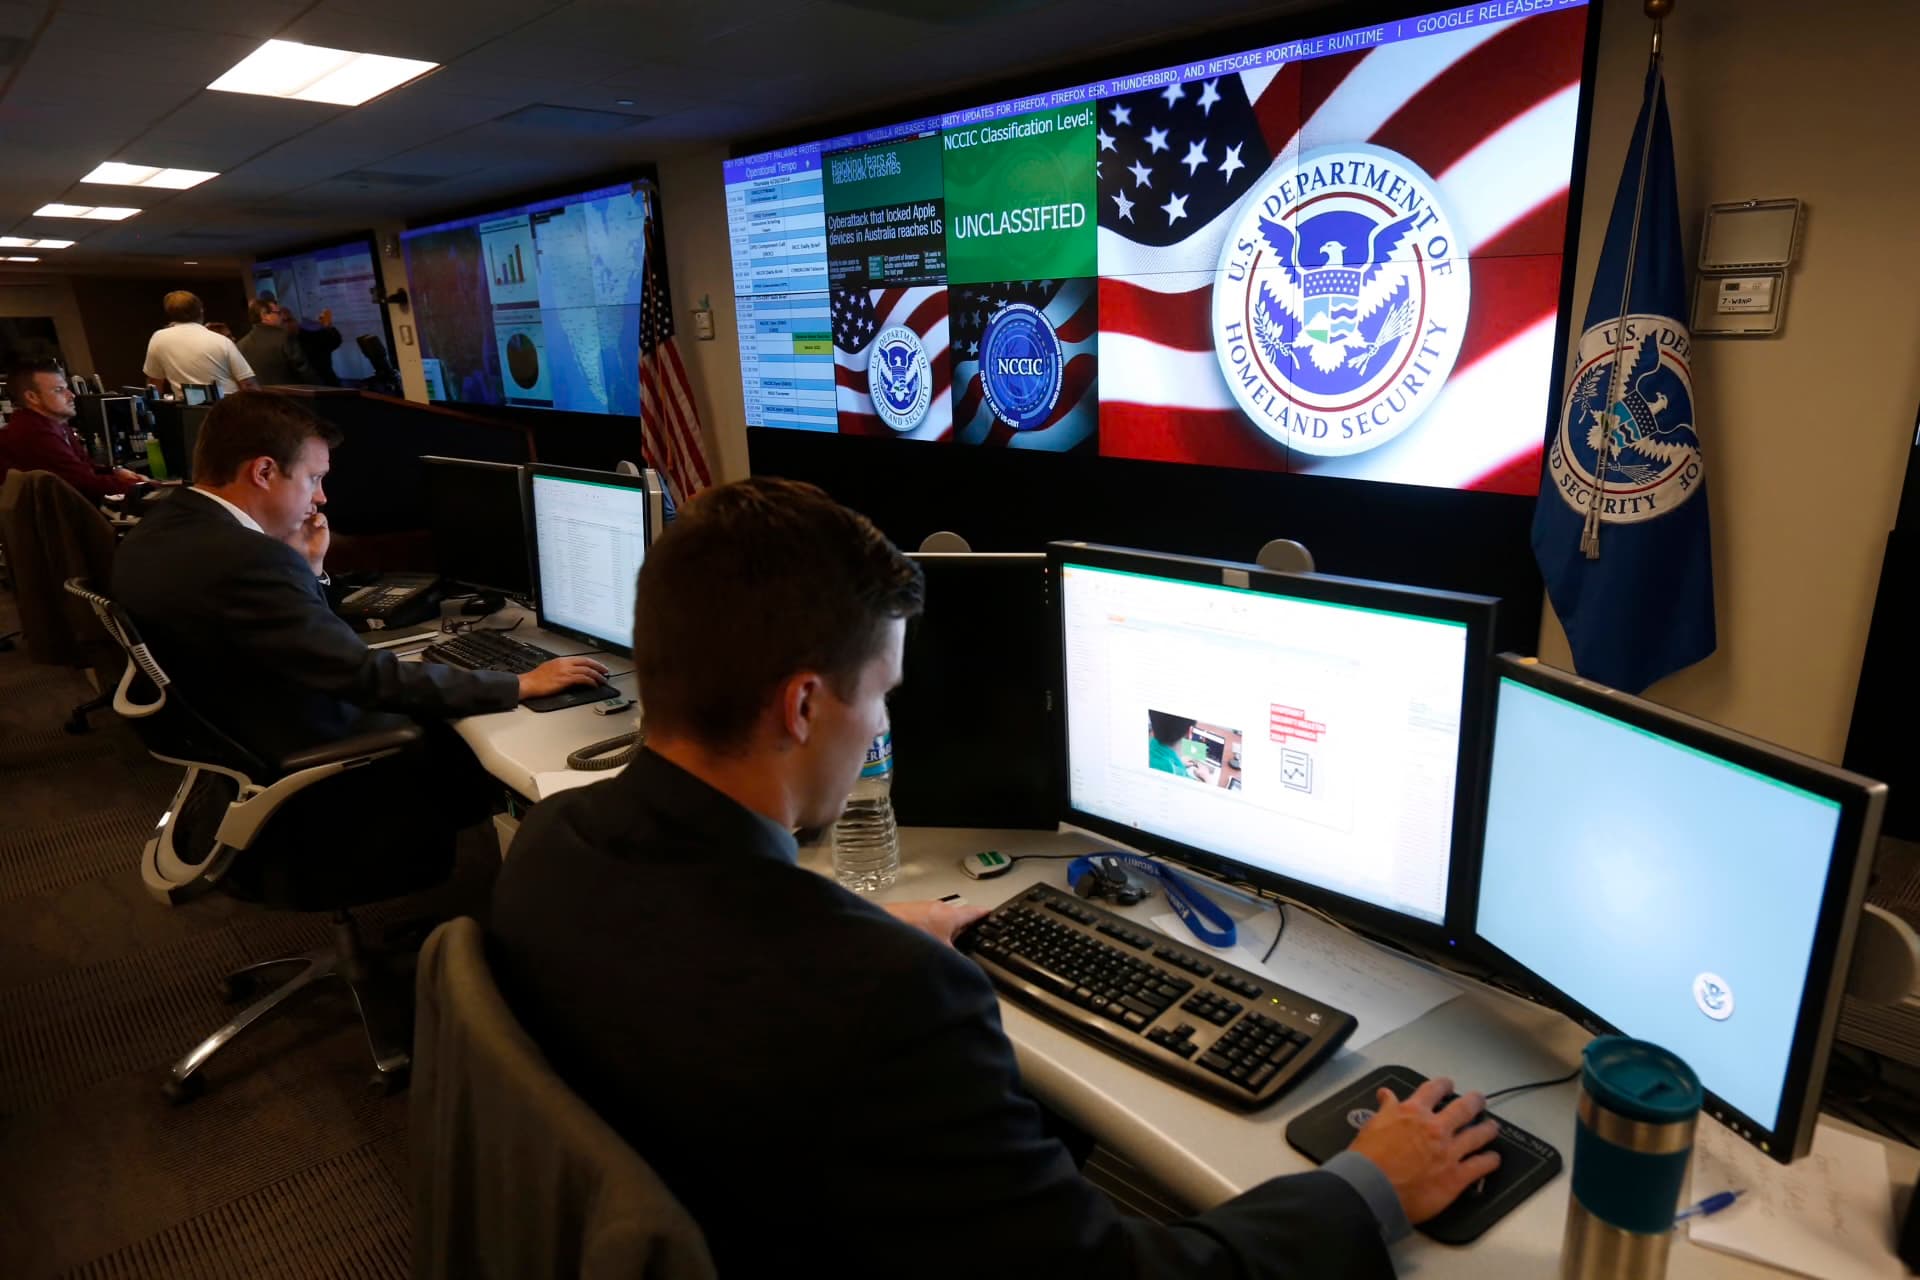
La cybersécurité ne se limite plus à une question de pare-feu et de logiciels de protection. Selon Simon McGarr, avocat au sein du cabinet McGarr Solicitors à Dublin et directeur général de Data Compliance Europe, interrogé par France24 English, la véritable menace se déplace aujourd'hui vers la manipulation humaine, connue sous le nom d'ingénierie sociale. Cette technique consiste à tromper des individus, employés d'entreprises ou particuliers, pour qu'ils livrent eux-mêmes des informations sensibles ou ouvrent la porte à des systèmes protégés.
D'après les propos rapportés par France24 English, chaque attaque réussie ne se contente pas de causer un préjudice immédiat. Elle alimente également les données et les méthodes qui serviront à préparer la prochaine intrusion. Les pirates informatiques affinent ainsi progressivement leurs techniques, s'appuyant sur les informations récoltées lors de précédentes campagnes pour rendre leurs futures tentatives plus crédibles et plus difficiles à détecter.
Ce constat s'inscrit dans un contexte où l'intelligence artificielle bouleverse profondément l'équilibre des forces dans le domaine numérique. Simon McGarr souligne, toujours selon France24 English, que ces outils transforment le paysage des menaces à une vitesse inédite. Des capacités autrefois réservées à des États ou à des organisations criminelles hautement structurées sont désormais accessibles à des acteurs beaucoup plus modestes, parfois de simples individus disposant de compétences techniques limitées mais capables d'exploiter des outils d'intelligence artificielle générative.
Cette démocratisation des moyens d'attaque inquiète particulièrement les autorités et les experts en sécurité informatique en France comme ailleurs en Europe. Les techniques de phishing, autrefois repérables grâce à des messages maladroits ou des fautes grossières, deviennent de plus en plus sophistiquées grâce à des générateurs de texte capables d'imiter le style d'une entreprise, d'un collègue ou d'un proche avec une précision troublante.
Face à cette évolution rapide, l'avocat dublinois insiste sur la nécessité pour les gouvernements de repenser leur approche. Si les menaces se transforment mois après mois, les stratégies de défense ne peuvent plus se contenter de réagir aux attaques passées. Il devient essentiel d'anticiper les usages détournés des nouvelles technologies avant même qu'ils ne soient pleinement exploités par des acteurs malveillants.
En France, cette problématique résonne avec les efforts déployés par l'Agence nationale de la sécurité des systèmes d'information, qui multiplie les campagnes de sensibilisation auprès des entreprises et des administrations. Les cas de fraude au président, ces escroqueries où un employé est convaincu par un faux dirigeant d'effectuer un virement urgent, illustrent depuis plusieurs années déjà la vulnérabilité des organisations face à la manipulation psychologique plutôt qu'à l'attaque technique pure.